Cảnh báo nguy cơ tấn công mạng, khai thác lỗ hổng bảo mật trên thiết bị định tuyến (router) Tenda AC6
Thời gian gần đây, các nhóm tội phạm mạng tiếp tục gia tăng hoạt động tấn công có chủ đích (APT) thông qua khai thác lỗ hổng bảo mật trên một số dòng thiết bị định tuyến Tenda, ảnh hưởng trực tiếp đến an ninh mạng, an toàn thông tin của các cơ quan, tổ chức và người dùng cá nhân.
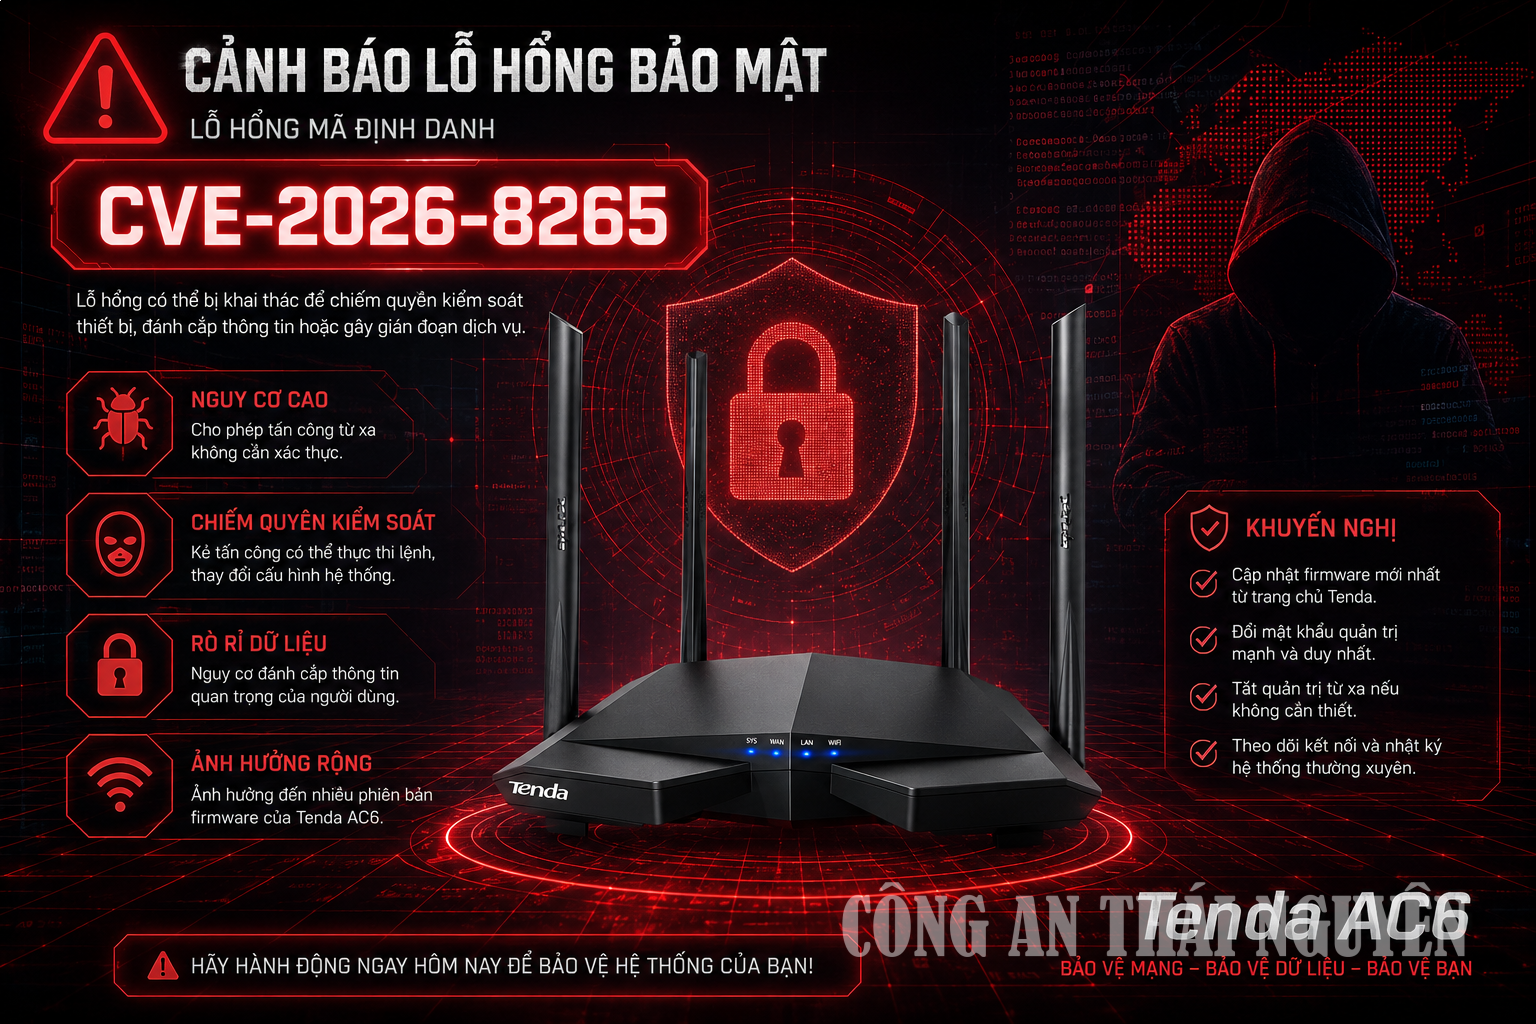
Theo công bố của các hãng bảo mật, thời gian gần đây một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trên thiết bị router Tenda AC6 đang làm dấy lên lo ngại về nguy cơ mất an toàn thông tin, nếu không kịp thời cập nhật và khắc phục, thiết bị có thể trở thành “cửa ngõ” để tin tặc xâm nhập, kiểm soát hệ thống mạng nội bộ và thực hiện các hành vi phạm pháp trên không gian mạng.
Lỗ hổng bảo mật mang mã định danh CVE-2026-8265 ảnh hưởng đến thiết bị router Tenda AC6 phiên bản firmware 15.03.06.23; lỗ hổng tồn tại trong thành phần httpd (Apache HTTP Server), cụ thể tại hàm get_log_file của tệp /goform/getLogFile. Việc xử lý không an toàn tham số wans.flag có thể dẫn đến lỗi chèn lệnh hệ điều hành (OS Command Injection), cho phép đối tượng tấn công thực thi mã độc từ xa, có thể chiếm quyền điều khiển thiết bị với quyền cao nhất (root), đánh cắp thông tin đăng nhập, thay đổi cấu hình mạng, chuyển hướng truy cập Internet hoặc cài cắm mã độc vào các thiết bị bên trong hệ thống. Nguy hiểm hơn, đối tượng tấn công có thể mở rộng xâm nhập để thu thập dữ liệu nội bộ, tài liệu quan trọng hoặc thực hiện các hành vi phá hoại hệ thống thông tin.
Trước nguy cơ trên, để triển khai kịp thời các biện pháp phòng ngừa, bảo đảm an ninh, an toàn thông tin mạng và bảo vệ bí mật nhà nước trên không gian mạng, Công an tỉnh Thái Nguyên khuyến cáo người dân, các cơ quan và doanh nghiệp tiến hành rà soát các thiết bị router Tenda AC6 đang sử dụng, đồng thời cập nhật Firmware (phần sụn) mới nhất từ nhà sản xuất; thay đổi mật khẩu quản trị mặc định bằng mật khẩu mạnh; xóa bỏ các tài khoản lạ và tắt tính năng quản trị từ xa nếu không thực sự cần thiết. Đồng thời, cần tăng cường giám sát an ninh mạng, thường xuyên kiểm tra nhật ký hoạt động của thiết bị để kịp thời phát hiện các dấu hiệu bất thường.
Nguồn tin: Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao:
Ý kiến bạn đọc
Bạn cần đăng nhập với tư cách là Thành viên chính thức để có thể bình luận
Những tin mới hơn
Những tin cũ hơn



 Cẩm Giàng hướng tới mục tiêu xã không ma túy
 Podcast TIẾNG NÓI LÒNG DÂN
 Những cuộc gọi lúc nửa đêm - Dấu ấn người chiến sĩ Công an trong lòng dân